Съдържание на статията
Накратко: PHP2Shell са две критични уязвимости в PHP, през които нападател може да пусне свой код на сървъра без парола. PHP е езикът на близо 70% от сайтовете, а поправката излезе на 21 октомври 2026 г., четири дни след първия засечен опит за атака. В същите дни Node.js закърпи десет уязвимости, а отровена версия на AI библиотеката LiteLLM крадеше ключове. Ако сайтът ви е на PHP, проверете версията му днес.
Ключови факти:
- PHP пусна версии 8.5.12, 8.4.27, 8.3.36 и 8.2.35 на 21 октомври 2026 г. срещу CVE-2026-109618 и CVE-2026-109619, оценени с 9,2 от 10 по CVSS v4.0 (PHP)
- Засегнат е всеки PHP, който обслужва уеб заявки, а според разработчиците пълна защита без обновяване няма (PHP)
- Amazon засече опит за атака на 17 октомври, четири дни преди поправката, а първите демонстрационни експлойти видя около 05:00 българско време на 21 октомври (AWS)
- PHP работи на 69,3% от сайтовете с известен сървърен език, а 26,9% от тях са на PHP 7 и 7,7% на PHP 5 (W3Techs)
- Node.js поправи десет уязвимости на 21 октомври, четири от тях с висока степен (Node.js)
- Отровената версия 1.107.0 на LiteLLM стоя в PyPI около 1 час и 43 минути и е изтеглена около 49 000 пъти (LiteLLM, Wiz)
- CERT България предупреди на 22 октомври, че за уязвимостите в PHP вече има публични експлойти (CERT България)
Какво е PHP2Shell и какво се случи?
PHP2Shell е общото име на две уязвимости в ядрото на PHP: CVE-2026-109618 и CVE-2026-109619. И двете позволяват отдалечено изпълнение на код, тоест нападател без акаунт може да накара сървъра да изпълни негови команди. PHP ги оценява с 9,2 от 10 и съветва всички да обновят веднага.
Първата грешка се появява, когато на PHP му свърши паметта по средата на заявка. Вътрешните данни остават наполовина готови, а кодът за почистване ги приема за валидни. При втората следи от стара заявка остават в паметта и следващата заявка към същия процес може да ги използва.
Рискът е най-висок при Apache с mod_php. Според PHP там атаката тръгва още преди кодът на самия сайт да се изпълни.
Хронологията, по българско време:
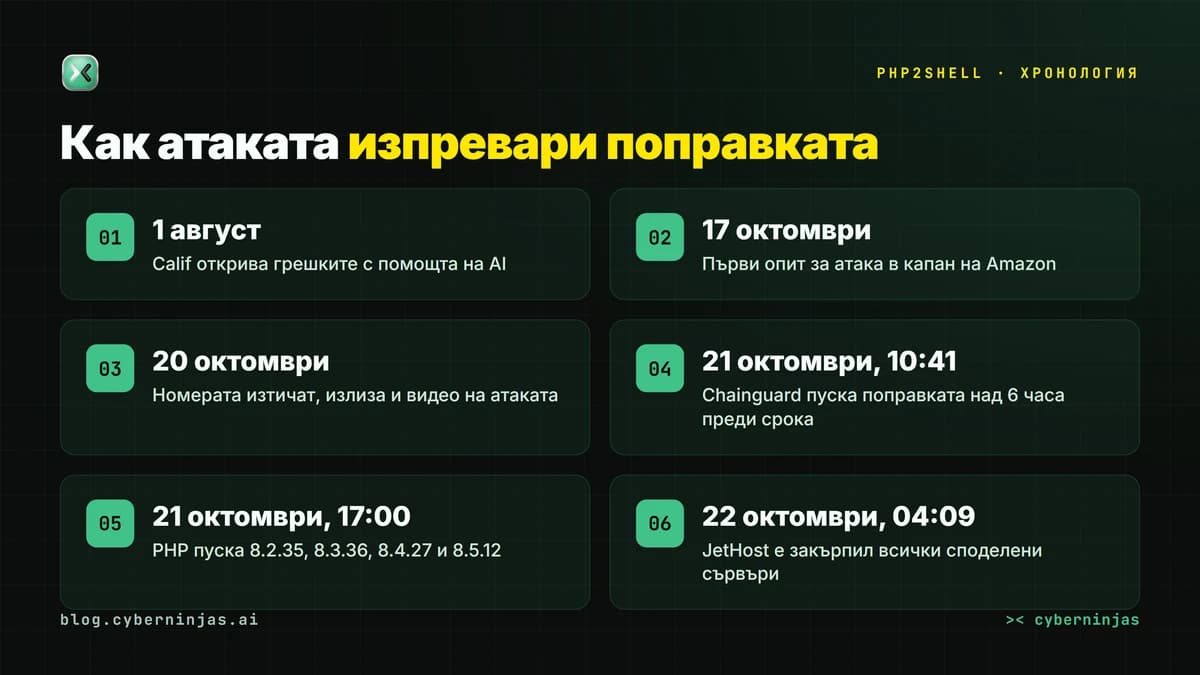
- 1 август 2026: изследователите от Calif откриват няколко пътя към атаката с помощта на езиков модел (Calif).
- 11 август: първият доклад стига до екипа по сигурността на PHP.
- 17 октомври: капан за нападатели на Amazon записва опит за атака (AWS).
- 20 октомври, около 18:00: номерата на уязвимостите изтичат в мрежата с грешна оценка 10,0. PHP пуска поправката един ден по-рано от плана (PHP Foundation).
- 20 октомври, около 23:00: Calif по погрешка публикува видео на атаката си. Видеото е свалено, но копия вече се разпространяват.
- 21 октомври, 10:41: Chainguard пуска готови образи с поправката над шест часа преди уговореното. Нападателите вече могат да видят какво е променено.
- 21 октомври, 17:00: PHP публикува поправените версии.
Защо PHP2Shell е толкова опасна?
PHP2Shell е опасна заради мащаба. Към 23 октомври 2026 г. PHP работи на 69,3% от сайтовете, чийто сървърен език е известен (W3Techs). На PHP са написани WordPress, Drupal и Joomla, а с тях и онлайн магазините на WooCommerce, OpenCart и Magento.
PHP2Shell е в самия PHP, а не в тема или приставка. Затова PHP изброява всички инсталации, които обслужват уеб заявки: PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed. Calif показва атака без вход срещу 11 приложения, сред които WordPress, Drupal и Joomla.
Настройките не спасяват. PHP изрежда временни мерки, но изрично пише, че те само намаляват риска и не правят сървъра безопасен.
Държавите реагираха необичайно рязко. Американската агенция за национална сигурност (NSA) каза на организациите, които не могат да обновят веднага, да спрат системите си, а британският NCSC предупреди да се търсят задни вратички (The Guardian). Правителствата на Белгия, Нидерландия, Финландия, Франция и Германия временно спряха държавни сайтове, а Wikimedia, организацията зад Уикипедия, изключи няколко системи като предпазна мярка.
Как AI откри дупката в PHP?
Слабото място в паметта на PHP не е ново. Свързан проблем е описан в доклад още през 2020 г., а през 2024 г. разработчик, нает от PHP Foundation, го забелязва отново, докато поправя находка от външен одит. Тогава никой не доказва, че от него може да стане атака, и поправката остава за по-късно.
PHP Foundation нарича това закъснение структурен провал (PHP Foundation). Фондацията е малка: езикът се поддържа от 13 инженери на пълно и непълно работно време, пише The Guardian.
През лятото на 2026 г. OpenAI кани Calif в програмата си Patch the Planet. На 1 август изследователят Ryan Austin намира няколко независими пътя до изпълнение на чужд код на сървъра с помощта на езиков модел. Calif подчертава, че не е ползвал специални инструменти или модели, недостъпни за всички (Calif).
Wiz, компания за облачна сигурност на Alphabet, стига независимо до грешките на 19 август. В анализа си Wiz пише, че е работила с инструмента си Wiz Atlas, с Gemini 4 Argon на Google и с GPT-5.6 Sol на OpenAI. Според Wiz с тези модели един изследовател е свършил за седмица работа, за която преди е трябвал екип от световна класа и месеци.
AI проучванията вече затрупват и самите поддръжници. По-рано през 2026 г. PHP сканира кода си с Claude Mythos на Anthropic, а от 1 юли има 15 нови уязвимости с номер CVE и над 100 доклада, които се оказват невалидни, повторени или невъзпроизводими.
Кой атакува PHP2Shell и има ли хакнати сайтове?
Първите атаки срещу PHP2Shell дойдоха преди поправката. На 17 октомври капан на Amazon записва опит от адрес на търговска мрежа за анонимизиране. Amazon пише, че не е ясно как нападателят е научил за грешката, докато тя е била под ембарго.
Около 05:00 на 21 октомври Amazon вижда първите демонстрационни експлойти, 12 часа преди официалната поправка. След пускането нови варианти се появяват за часове и Amazon вече отчита масови опити за атака. Компанията watchTowr също записва атаки в реалната мрежа на 21 октомври (watchTowr).
Колко сайта са пробити, засега не се знае. По данни на The Guardian британският NCSC е изпратил 50 000 предупреждения до организации с уязвими системи и в първите 24 часа не е видял успешна атака. Компанията Hadrian обаче отчита атаки в голям мащаб.
„Ембаргото пази защитниците само докато някой друг не намери същата грешка.“
CJ Moses, директор по информационна сигурност на Amazon Integrated Security (превод от английски, блогът на AWS от 21 октомври 2026 г.)
Какво още хакнаха тази седмица?
PHP2Shell не беше единственият удар. Между 8 и 22 октомври поправки и атаки засегнаха още Node.js, Python, npm, WordPress, Fortinet и Windows.
Node.js: десет уязвимости в един ден
Node.js пусна поправки на 21 октомври за версиите 22, 24 и 26. Четири от десетте уязвимости са с висока степен (Node.js). Сред тях е грешка в декомпресора Brotli: запис извън границите на паметта, който според Node.js позволява изпълнение на чужд код.
Още две грешки позволяват да се заобиколи проверката на името в TLS сертификата. Поправените версии са 22.23.4, 24.22.1 и 26.12.1. Node.js 20 вече не получава поправки, защото поддръжката му приключи на 30 април 2026 г., а засега няма данни, че тези грешки се използват в атаки.
LiteLLM: отровен пакет, който краде AI ключове
LiteLLM е библиотека на Python, през която програмите се свързват с различни AI модели. На 21 октомври нападател пусна в PyPI и Docker версия 1.107.0, която краде пароли от браузъри, ключове за облака и ключове за AI услуги като OpenAI и Anthropic (Wiz).
Пакетът стоя в PyPI от 14:39 до 16:23 българско време (LiteLLM). За това време е изтеглен около 49 000 пъти (Wiz), по наша сметка около 475 пъти в минута. Около четири часа и половина по-късно нападателите вече проверяват откраднатите ключове за AWS и списъка с AI модели в Bedrock.
Нападателят е влязъл с откраднати токени за GitHub CLI от три профила на разработчици. LiteLLM смята, че ги е взел от записите (логовете) на вътрешна система, и отбелязва, че Claude Code в някои случаи може да върне такъв токен в отговора си. Безопасната версия е 1.106.2.
npm: червей и дупка в Trusted Publishing
В npm, регистъра с пакети за JavaScript, излязоха два проблема. На 8 октомври в пакета tensorlake беше публикувана версия 0.5.144 с вариант на червея Shai-Hulud, който краде тайни от машината на разработчика и се опитва да се разпространи (Aikido). Ако вграденият в него токен за GitHub бъде отменен, червеят изтрива заразената машина.
На 13 октомври Bloom Security описа дупка в Trusted Publishing, системата, с която npm разрешава публикуване от определено хранилище в GitHub. npm е помнел хранилищата само по име, затова при преименуване или изтриване друг човек е можел да заеме името и да публикува вместо собственика. Изложени са били над 1 500 пакета, а GitHub вече е въвел поправка.
Как изглежда атака по веригата на доставки отвътре, разказахме в хака на Vercel.
WordPress: откраднати ключове на UpdraftPlus
UpdraftPlus е приставка за резервни копия с над три милиона активни инсталации (WordPress.org). През уикенда на 17 и 18 октомври нападатели влязоха в системите на TeamUpdraft и взеха ключове за отдалечено управление UpdraftCentral (BleepingComputer). От 18 октомври с тези ключове на свързаните сайтове бяха качени задни вратички, маскирани като приставки за поддръжка, а Patchstack засече поне 99 такива приставки.
Поправката е версия 1.26.13 на безплатната приставка или 2.26.13 на платената. След обновяването изтрийте старите ключове от „Настройки“, „UpdraftPlus Backups“, „Advanced Tools“, „UpdraftCentral“.
Fortinet и Windows: поправки, намерени с AI
Fortinet пусна на 21 и 22 октомври критични поправки за FortiOS, FortiManager, FortiAnalyzer, FortiMail и FortiAuthenticator, но ще разкрие подробностите чак на 10 ноември (Fortinet). Грешките са намерени в програма за тестване с модерни AI модели. Директорът по сигурността Carl Windsor предупреждава, че AI вече помага на нападателите да превърнат поправка в работеща атака за часове или дни.
Microsoft пусна на 13 октомври рекордните 1 411 поправки, сред тях за грешка в Windows Shell, която вече се използва в атаки (BleepingComputer). На 20 октомври американската агенция CISA добави шест активно използвани уязвимости в каталога си, четири от тях в Plex Media Server (CISA).
| Какво | Кога | Рискът | Какво да направите |
|---|---|---|---|
| PHP2Shell (PHP) | 21 октомври | Чужд код на сървъра без парола | PHP 8.5.12, 8.4.27, 8.3.36 или 8.2.35 |
| Node.js | 21 октомври | Десет уязвимости, четири високи | Node.js 22.23.4, 24.22.1 или 26.12.1 |
| LiteLLM (PyPI) | 21 октомври | Кражба на ключове за облак и AI | Махнете 1.107.0 и сменете всички ключове |
| UpdraftPlus | 17-19 октомври | Задни вратички в WordPress | Версия 1.26.13 или 2.26.13 и нови ключове |
| tensorlake (npm) | 8 октомври | Червей краде тайни | Почистете машината и сменете тайните |
| Fortinet | 21-22 октомври | Критични поправки, детайли на 10 ноември | FortiOS 8.0.2, 7.6.8, 7.4.13 или 7.2.14 |
| Windows | 13 октомври | 1 411 поправки, една вече атакувана | Инсталирайте октомврийските обновления |
Защо всяка поправка вече започва надпревара?
Публикуваната поправка винаги е била подсказка: сравнявате стария и новия код и виждате къде е била дупката. Новото е скоростта. Amazon пише, че анализът с AI прави по-евтино превръщането на поправка в работеща атака и така повече нападатели удрят за часове, дори за минути.
Fortinet стига до същия извод: в обявата си пише, че AI помага на нападателите да превърнат поправка в атака за часове или дни, и призовава клиентите да обновят бързо. Според Amazon срок от седем или 30 дни за критична дупка в система, видима от интернет, предполага забавяне, което вече не съществува. Срокът трябва да се мери в часове.
Ето часовника на PHP2Shell по наша сметка от публичните хронологии:
- 81 дни от откриването на 1 август до поправката на 21 октомври.
- Четири дни преднина за първия нападател, засечен от Amazon.
- Около 23 часа между изтичането на номерата и поправката.
- Над шест часа ранен достъп до поправката през образите на Chainguard.
- Около 11 часа, за които българският JetHost закърпи всичките си споделени сървъри.
- ✓Поправките излязоха за всички поддържани версии на PHP, а дистрибуциите на Linux ги получиха предварително
- ✓AI помогна и на защитата: Wiz ползва Gemini 4 Argon и за проверка на поправката
- ✓Българският JetHost закърпи всичките си споделени сървъри за около 11 часа
- ✓Британският NCSC не е видял успешна атака в първите 24 часа
- ×Първият опит за атака е от 17 октомври, четири дни преди поправката
- ×Изтичането и нарушеното ембарго дадоха на нападателите часове преднина
- ×Без обновяване няма пълна защита, временните мерки само намаляват риска
- ×Около една трета от сайтовете на PHP работят на версии 7 и 5, за които PHP не пуска нови версии
Как PHP2Shell засяга България?
CERT България публикува предупреждение на 22 октомври: за уязвимостите има публични експлойти и инсталираните версии на PHP трябва да се обновят. В съвместно изявление Европейската комисия, ENISA, CERT-EU и Europol съветват системите, които не могат да се закърпят веднага, да се отделят от публичната мрежа.
При споделения хостинг поправката идва от доставчика. Българският JetHost започна обновяването в 17:06 на 21 октомври, шест минути след поправката, и приключи на 22 октомври в 04:09. Компанията предупреждава, че номерът на версията може да остане стар, например 8.4.26, защото CloudLinux е добавил само поправката към вече използваните версии.
На собствен VPS обаче никой не обновява вместо вас. Около една трета от сайтовете на PHP по света още работят на версия 7 или 5 (W3Techs), а за тях PHP вече не пуска нови версии. Ако сайтът ви е правен преди години и оттогава никой не го е пипал, проверете дали не е в тази група.
Васил Митев от MasterWeb казва пред Economic.bg, че една от най-честите заблуди е „Обновихме WordPress и плъгините, значи сме защитени“. Поправката трябва да стигне и до самия сървър. Митев съветва собствениците на бизнес да зададат на човека, който поддържа сайта, три въпроса: ползва ли се засегната версия на PHP, приложена ли е поправката и как е проверено това.
„Опасно е всеки да предполага, че другият се е погрижил.“
Васил Митев, MasterWeb (пред Economic.bg, 22 октомври 2026 г.)
Ако през пробит сайт изтекат лични данни на клиенти, по GDPR фирмата трябва да уведоми Комисията за защита на личните данни до 72 часа. От 11 септември 2026 г. производителите на продукти с цифрови елементи в ЕС са длъжни да съобщават и за активно използвани уязвимости по Акта за киберустойчивост (ENISA).
Какво да направите срещу PHP2Shell днес?
Срещу PHP2Shell действията зависят от това къде работи сайтът ви.
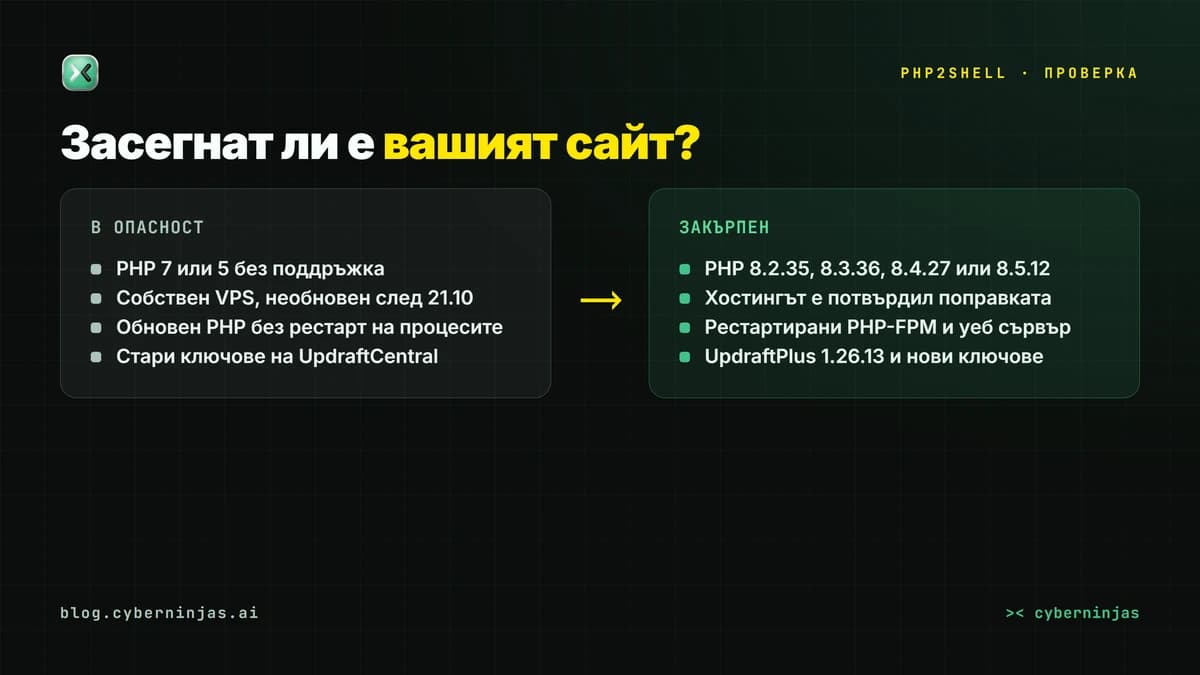
- Сайтът е на споделен хостинг. Потърсете съобщение от доставчика или го попитайте направо дали PHP е закърпен. Ако хостингът ползва CloudLinux, номерът на версията не е достатъчно доказателство.
- Имате собствен VPS или сървър. Обновете до PHP 8.5.12, 8.4.27, 8.3.36 или 8.2.35 или до поправения пакет на дистрибуцията. След това рестартирайте PHP-FPM и уеб сървъра, а при LiteSpeed спрете и процесите lsphp (JetHost).
- Сайтът е на PHP 7 или 5. Планирайте преминаване към поддържана версия. Докато го направите, ограничете достъпа до сайта или го спрете, както съветва NCSC.
- Не можете да обновите днес. PHP изброява временни мерки, например изключване на
session.upload_progress.enabledи по-нисъкpost_max_size, но изрично пише, че те не правят сървъра безопасен. Прочетете пълните указания, преди да пипате настройките. - Проверете за следи. Търсете непознати файлове в папката на сайта, нови администратори и непознати приставки. Amazon съветва да се търси низът
PHP_SESSION_UPLOAD_PROGRESSв заявките с качване на файлове. - Ползвате UpdraftPlus. Обновете до 1.26.13 или 2.26.13 и изтрийте старите ключове на UpdraftCentral.
- Пишете на Node.js или Python. Обновете Node.js и проверете дали някъде не е инсталиран LiteLLM 1.107.0. Ако е, LiteLLM съветва да приемете, че ключовете са откраднати, и да ги смените всичките.
Ако работите с AI агент за код като Claude Code, Cursor или Gemini CLI, можете да го накарате да прегледа проекта ви за слаби места. В каталога с умения за AI агенти (нашата платформа) разделът „Сигурност и одит“ събира 280 готови умения, които се търсят на български.
Какво следва след PHP2Shell?
Следващите дати около PHP2Shell и съседните истории вече са ясни:
- 10 ноември 2026: Fortinet публикува подробностите за поправките си.
- 31 декември 2026: PHP 8.2 спира да получава поправки за сигурност, така че 8.2.35 не е последната ви стъпка (PHP).
- Към 22 октомври: CISA още не е добавила PHP2Shell в каталога си с активно използвани уязвимости (watchTowr).
PHP Foundation също сменя правилата си: решенията в екипа по сигурност ще се вземат с мнозинство, а ръководството ще може да се намесва по-рано при тежки случаи.
Историята не свършва с PHP. AI вече не само намира дупки, а при грешно настроени тестове и сам влиза в чужди системи, както писахме в статията за Gemini и Claude, които хакнаха реални фирми.
Често задавани въпроси за PHP2Shell
Какво е PHP2Shell?+
Засегнат ли е моят WordPress сайт от PHP2Shell?+
Как да проверя дали PHP на сайта ми е закърпен?+
Има ли вече хакнати сайтове?+
Трябва ли да спра сайта си?+
Засегнат ли е Node.js от PHP2Shell?+
Какво да направя, ако съм инсталирал LiteLLM 1.107.0?+
Заключение
PHP2Shell показа две неща наведнъж. AI вече намира дупки, които хората са пропускали с години, и помага на нападателите да ги използват часове след поправката. Затова обновяването „когато има време“ вече струва скъпо.
Ако имате сайт, задайте още днес трите въпроса на човека, който го поддържа. Ако екипът ви работи с AI агенти, научете го да пази ключовете си: случаят с LiteLLM започна от токени, останали в записи. Обучението на екипа за работа с AI е една от темите на безплатния разговор за бизнеса (нашата платформа).
Допълнителни ресурси
- Съобщението на PHP за сигурността от 21 октомври 2026 г.
- Анализът на PHP Foundation за поправката и изтичането
- Как Calif откри PHP2Shell
- Анализът на Wiz за PHP2Shell
- Amazon за атаките преди разкриването
- Предупреждението на CERT България
- Поправките на Node.js от 21 октомври 2026 г.
- Инцидентът с LiteLLM 1.107.0
- Списъкът на NCSC-NL с продукти, които съдържат PHP
Допълнителните източници са посочени с връзки при съответните твърдения в текста.